
Konya’dan Web Sitesi Sahibi İşletmelere PHP Güvenlik Açığı Uyarısı
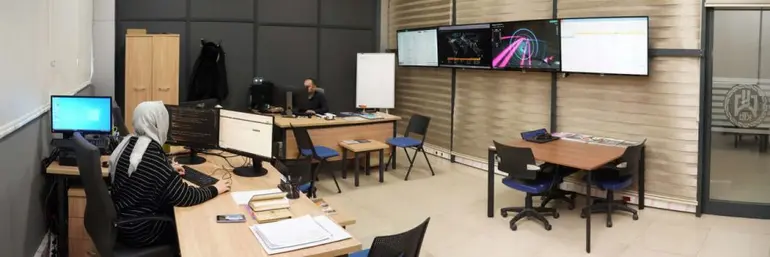
Konya Ticaret Odası Siber Güvenlik Merkezi (KTOSGM), internet sitesi bulunan şirketleri, kamu kurumlarını ve dijital sistem kullanan işletmeleri PHP yazılımındaki kritik bir güvenlik açığına karşı uyardı. Güncellenmeyen sistemlerin veri hırsızlığına, siber saldırılara ve ciddi maddi kayıplara yol açabileceği belirtildi.
CVE-2024-4577 koduyla tanımlanan açık, dünya genelinde birçok internet sitesinin altyapısında kullanılan PHP yazılımını etkiliyor. Özellikle Windows tabanlı sunucularda PHP’nin belirli çalışma biçimlerini kullanan sistemler risk altında. Saldırganlar, herhangi bir kullanıcı yetkisine ihtiyaç duymadan savunmasız sunucularda zararlı kod çalıştırabiliyor.
Olası sonuçlar
Açığın kötüye kullanılması halinde veri hırsızlığı, hizmet kesintileri, sistemlere yetkisiz erişim ve fidye yazılımı saldırıları yaşanabilir. Müşteri bilgileri, kurumsal veriler ve dijital altyapılar tehlikeye girebilir.
KTOSGM Yöneticisi Küçükcambazlar: “Küçük bir açık büyük kayıplara yol açabilir”
KTOSGM Yöneticisi Ahmet Küçükcambazlar, işletmelerin ticari faaliyetlerinin önemli bölümünün dijital sistemler üzerinden yürütüldüğünü, müşteri bilgilerinden finansal kayıtlara kadar birçok kritik verinin bu sistemlerde saklandığını hatırlattı. Zamanında yapılmayan basit bir yazılım güncellemesinin bile bu verileri tehlikeye atabileceğini söyledi. Saldırganların açık bulunan sistemlere uzaktan müdahale ederek verilere erişebileceğini, siteleri kullanılamaz hale getirebileceğini ve işletmeleri faaliyetlerini durdurma noktasına getirebileceğini belirten Küçükcambazlar, işletmelere saldırıya uğramayı beklemeden önlem almaları çağrısında bulundu.
Alınması gereken önlemler
Küçükcambazlar, bilgi işlem birimlerinin ve web sitesi hizmeti alınan firmaların mevcut sistemleri vakit kaybetmeden kontrol etmesi gerektiğini vurguladı:
- PHP yazılımlarının güvenlik güncellemelerinin yapılması
- Risk taşıyan sunucu ayarlarının gözden geçirilmesi
- Güvenlik sistemlerinin güncel tutulması
- Kritik verilerin düzenli yedeklenmesi
- Olağan dışı faaliyetlerin takip edilmesi ve olası ihlallere karşı tedbir alınması
“En etkili yöntem önceden tedbir almak”
Küçükcambazlar, siber saldırıların yalnızca büyük şirketleri değil, dijital altyapı kullanan her ölçekteki işletmeyi hedef alabileceğini belirtti. İnternete bağlı ve güncel olmayan her sistemin potansiyel bir hedef olduğunu ifade eden Küçükcambazlar, tüm kurum ve işletmeleri dijital altyapılarını kontrol etmeye, güvenlik güncellemelerini tamamlamaya ve siber güvenlik konusunda daha duyarlı davranmaya çağırdı.
KTOSGM, işletmelerin dijital varlıklarının korunması, siber güvenlik farkındalığının artırılması ve olası tehditlere karşı önlem alınması konusunda çalışmalarını sürdürüyor.

Yorum Yap
Yorumlar
0Yorumlar yükleniyor...